2019–2023
Ausbildung und duales Studium
Fachinformatiker für Anwendungsentwicklung am Georg-Simon-Ohm-Berufskolleg und parallel Bachelor of Science Wirtschaftsinformatik an der FOM.
Kurz zu mir
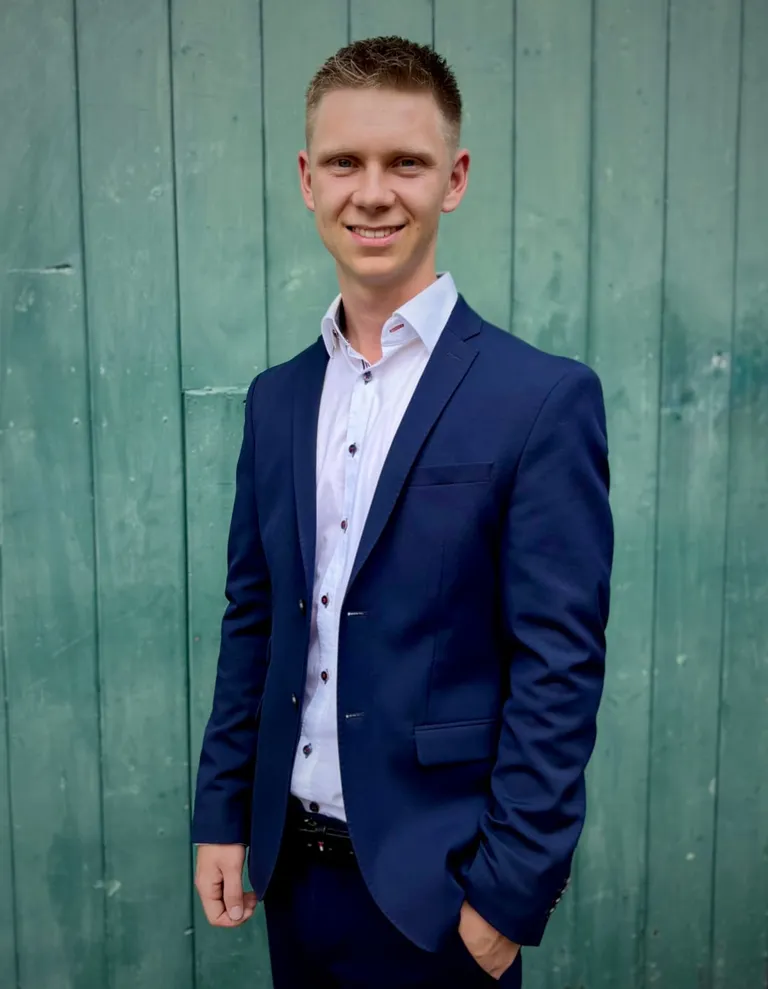
Hallo, ich heiße Moritz Schruff. Bevor ich mich leidenschaftlich auf offensive Sicherheit fokussiert habe, entwickelte ich selbst Software für geschäftskritische Systeme. Ich kenne also beide Seiten: die Entwicklung, bei der die Sicherheit oft nur an zweiter Stelle steht, und die Perspektive eines Angreifers, der die kleinste Lücke findet und ausnutzt.
Aktuell bereite ich mich auf meine Selbstständigkeit als Penetration Tester vor. Ich möchte dabei kleinen und mittleren Unternehmen helfen, ihre Systeme auf Herz und Nieren zu prüfen und die Ergebnisse verständlich zu kommunizieren. Ich arbeite pragmatisch und lösungsorientiert – immer mit dem Ziel, die kritischen Lücken zu finden und zu schließen, bevor es jemand anderes tut.
Offensive Security
Schwachstellen-Scanner sind fester Bestandteil meiner Arbeit. Ein Angreifer stoppt jedoch nicht nach dem ersten Scan. Er sucht nach kreativen Wegen und Logikfehlern, die automatisierte Tools nicht finden.
Ob Webapplikation oder internes Firmennetzwerk: Ich untersuche Systeme mit dem Blickwinkel eines Angreifers, der Zeit und Neugier mitbringt. Mein Fokus liegt dabei auf Active Directory und Windows-Umgebungen, vom ersten Fuß in der Tür bis zur vollständigen Kompromittierung eines Systems.
Belegt habe ich das mit zwei praktischen Zertifizierungen von TCM Security: PJPT und PNPT. Für den PNPT habe ich fünf Tage lang ein simuliertes Firmennetz angegriffen. Danach folgten ein vollständiger Bericht und eine mündliche Abschlussbesprechung. Genau so läuft auch ein echter Auftrag bei mir ab.
Mein Weg
2019–2023
Fachinformatiker für Anwendungsentwicklung am Georg-Simon-Ohm-Berufskolleg und parallel Bachelor of Science Wirtschaftsinformatik an der FOM.
Seit 2022
Full-Stack-Entwicklung und Wartung geschäftskritischer Anwendungen, mit Python, Angular, Docker und Google Cloud. Dazu gehörte auch der Aufbau eines Support-Modells für den laufenden Betrieb.
Seit März 2025
Berufsbegleitendes Masterstudium an der FOM, geplant bis September 2027.
2026
Practical Network Penetration Tester von TCM Security: fünf Tage Angriff auf ein simuliertes Firmennetz, zwei Tage Berichterstellung, danach mündliche Abschlussbesprechung.
Abseits des Bildschirms
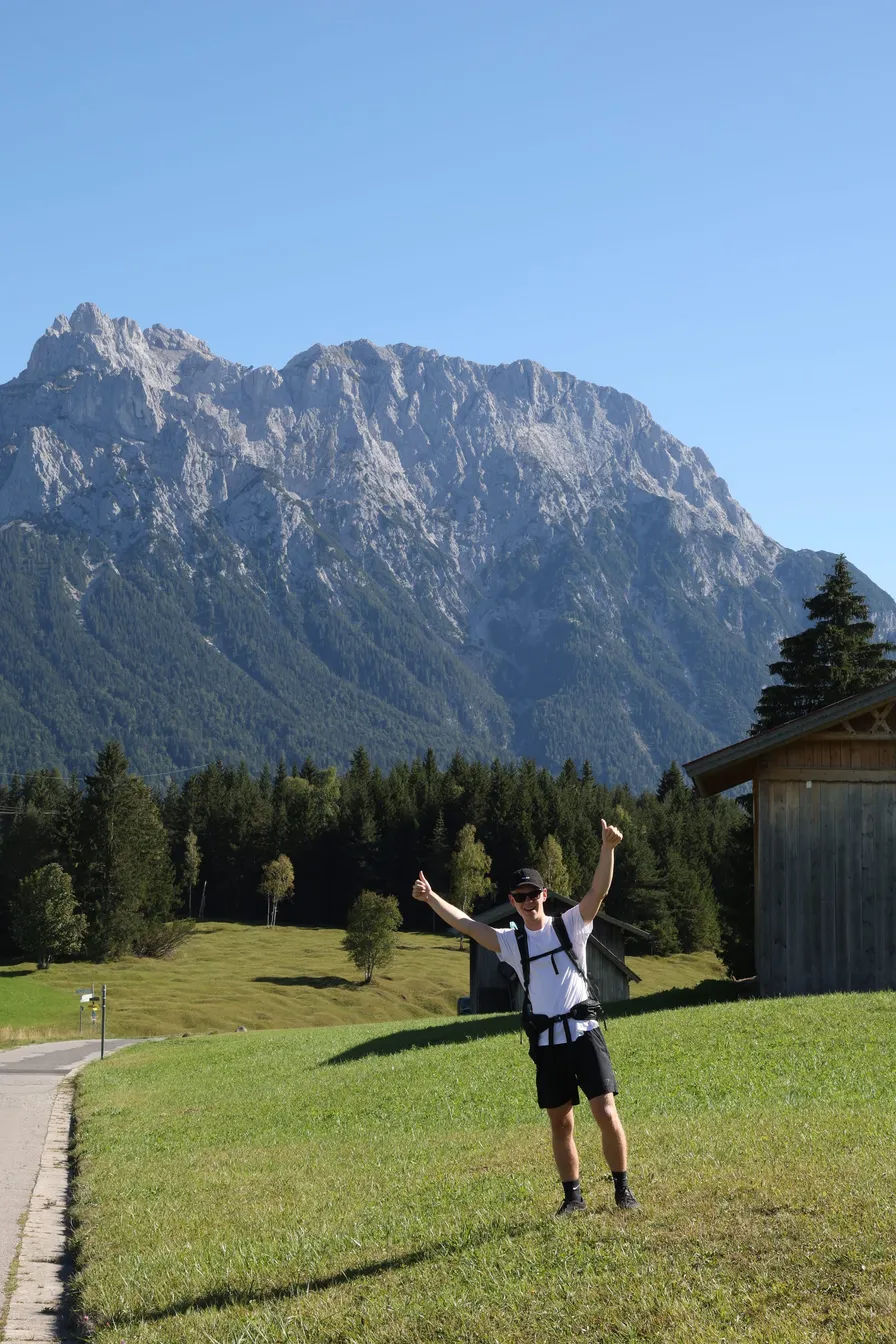
Wenn ich nicht gerade am Schreibtisch sitze, findet man mich meistens draußen: beim Wandern, auf dem Rad oder an der Tischtennisplatte im Verein.
Für mich ist das der ideale Ausgleich, um den Kopf frei zu bekommen. Ich kann mich stundenlang in ein kniffliges technisches Problem verbeißen, aber die besten Lösungen und ein klarer Blick entstehen oft genau dann, wenn man den Laptop bewusst zuklappt.
Sie erreichen mich am einfachsten über LinkedIn oder per E-Mail.